Tres beneficios de la segmentación

Por: Aamer Akhter / Cisco Systems

En mis dos últimas entradas del blog, analicé en profundidad los resultados del Informe de Segmentación de Cisco 2025 para destacar la importancia de la macrosegmentación y la microsegmentación , e identificar los principales desafíos que dificultan la segmentación. Hoy, profundizo en los resultados de la encuesta para analizar los beneficios que las organizaciones pueden obtener al implementar con éxito un enfoque dual, macro y micro, para la segmentación. El objetivo, por supuesto, es seguir destacando información sobre el estado actual de este concepto crítico de ciberseguridad y su posible futuro.

La buena noticia es que los resultados de la encuesta indican que las organizaciones que están más avanzadas en su proceso de segmentación realmente están logrando beneficios mensurables de sus exitosas implementaciones de macro y microsegmentación.

Todos sabemos que la cuestión no es si su organización sufrirá una vulneración, sino cuándo. Y, cuando esto ocurra, deberá detectar el ataque, identificar sus objetivos, comprender el impacto, contener la vulneración y restablecer los sistemas lo antes posible. Implementar la macrosegmentación y la microsegmentación permite una respuesta más rápida ante las vulneraciones, ya que proporciona a las organizaciones barreras defensivas predefinidas. Las respuestas de la encuesta lo confirman. Los encuestados de organizaciones que han implementado completamente la macrosegmentación y la microsegmentación afirman que el tiempo de contención y recuperación de la vulneración es de hasta 20 días en promedio, en comparación con los 29 días reportados para las organizaciones sin una implementación completa de ambas. Este tiempo de recuperación un 31 % más rápido es un impacto real y medible de un enfoque dual de macrosegmentación y microsegmentación. No es difícil imaginar cómo se produce la reducción en la contención y la recuperación; después de todo, la segmentación obstaculiza a los atacantes, reduciendo así el esfuerzo posterior a la vulneración.
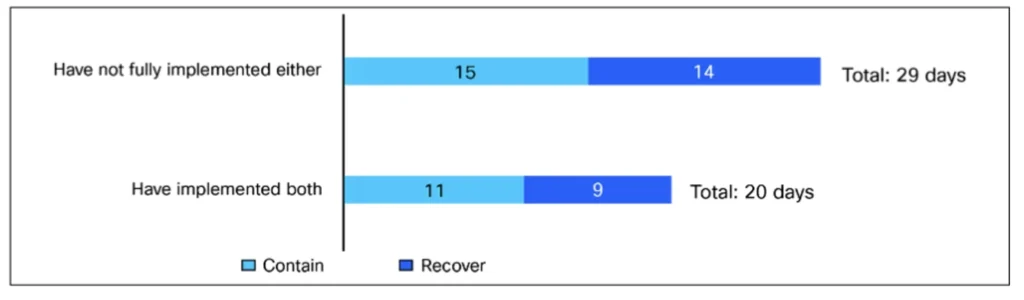
Las organizaciones que no han implementado completamente la macrosegmentación y la microsegmentación tardan un promedio de 15 días en contener una brecha de seguridad y 14 días adicionales en recuperarse. Las organizaciones que han implementado tanto la macrosegmentación como la microsegmentación tardan un promedio de 11 días en contener una brecha de seguridad y 9 días adicionales en recuperarse.
Tiempo promedio que tardan las organizaciones en contener y recuperarse por completo de su última vulneración. Base : 1000 encuestados; datos divididos por organizaciones con implementación completa de macrosegmentación y microsegmentación [327 encuestados] y organizaciones que no la han implementado completamente [667 encuestados].

Según el informe, la protección de activos críticos/de alto valor (57%) es el factor más probable que impulsa a las organizaciones a implementar la segmentación, incluyendo datos sensibles, aplicaciones y sistemas cruciales para las operaciones y la continuidad del negocio. A primera vista, proteger los activos críticos es útil, pero evitar que estos caigan en manos de actores de amenazas preserva la reputación de la organización ante clientes, empleados, accionistas y otras partes interesadas. Por ejemplo, la información financiera de una organización puede protegerse implementando una segmentación que tenga en cuenta la identidad de los usuarios. Con esta segmentación, solo los empleados del grupo financiero pueden acceder a las aplicaciones financieras. Si bien este tipo de segmentación no previene todo tipo de ataques, sí aumenta la probabilidad de que estos sean exitosos.
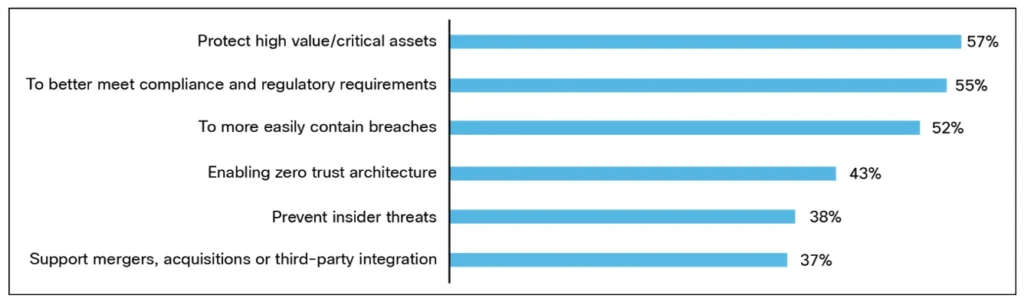
Los principales impulsores para buscar la segmentación son, por porcentaje de encuestados: proteger activos críticos/de alto valor (57%), cumplir mejor con los requisitos normativos y de cumplimiento (55%), contener más fácilmente las infracciones (52%), habilitar una arquitectura de confianza cero (43%), prevenir amenazas internas (38%), respaldar fusiones, adquisiciones o integraciones de terceros (37%).
Pregunta: ¿Cuáles son o serían los principales impulsores de su organización al implementar la segmentación dentro de su red? Base: 1000 encuestados

Una vez establecidos los fundamentos de la protección de activos, las organizaciones consolidadas extienden la segmentación a áreas orientadas al cumplimiento normativo. Esto refleja tanto las exigencias regulatorias (en algunos segmentos industriales importantes, como el comercio minorista, la sanidad y las finanzas, la viabilidad de las organizaciones depende de su cumplimiento de los estándares de cumplimiento, como PCI-DSS, HIPAA y SOX, respectivamente) como la búsqueda de un control más exhaustivo en entornos complejos. El informe de la encuesta muestra que las organizaciones con una implementación completa de segmentación tienen mayor probabilidad (67 % frente a 54 %) de tener también cargas de trabajo segmentadas con requisitos de cumplimiento normativo.

Las organizaciones que han implementado completamente un enfoque dual de segmentación (33% de los encuestados) pueden señalar un impacto medible, que incluye una mejor contención de brechas, protección de activos y un mayor enfoque en el cumplimiento normativo. Claramente, estos son incentivos suficientes para que las organizaciones restantes (67% de los encuestados) que aún no cuentan con una segmentación completa tomen medidas.

Si aún no lo has hecho, consulta los dos primeros blogs de la serie, que abordan la importancia de la segmentación y los desafíos que enfrentan las organizaciones al implementar proyectos de segmentación. Mientras tanto, descarga el Informe de Segmentación de Cisco 2025 para obtener más información sobre el estado actual de la segmentación y tu posición en comparación con organizaciones similares.
Ciberseguridad en época navideña: cómo evitar fraudes y ataques en línea

Por: Equipo MCS Ciberseguridad

La temporada navideña es sinónimo de regalos, ofertas increíbles… y también de un aumento en fraudes y ataques en línea. Muchos aprovechan la emoción, las prisas y las ganas de ahorrar para engañar a compradores desprevenidos. Por eso —y para que disfrutes de tus compras sin sobresaltos— aquí te dejo consejos clave para mantenerte seguro en Internet estas fiestas.

Qué tipo de amenazas hay
  • Tiendas en línea falsas, con precios demasiado atractivos, que piden tus datos bancarios y nunca entregan nada.

  • Correos o mensajes falsos (“ofertas”, “tarjetas de regalo”, “envíos”) con enlaces maliciosos → riesgo de phishing o instalación de malware.

  • Anuncios engañosos en redes sociales o apps: “ofertas relámpago”, “viernes negro”, “Black Friday navideño”, que redirigen a sitios fraudulentos.

  • Fraudes aprovechando donaciones o regalos — gente aprovechar la generosidad navideña para engañar a otros.

Cómo protegerte: buenas prácticas para comprar seguro
  • Compra solo en sitios confiables. Antes de comprar, verifica que la página sea reconocida, esté bien escrita y tenga “https://” (y candado) en la barra de direcciones.

  • Evita usar redes públicas para transacciones. Wi-Fi en cafés, centros comerciales u hoteles puede ser insegura. Lo ideal: usa tu red privada o espera a una conexión segura.

  • Activa autenticación adicional y usa contraseñas fuertes. Muchos sitios ofrecen doble factor de autentificación — vale totalmente la pena — y evita usar la misma contraseña en varias cuentas.

  • Cuida tus pagos: cuando puedas, usa métodos con protección (tarjetas de crédito, wallets digitales), no transferencias directas. Esto te da más protección ante cargos fraudulentos.

  • Desconfía de “ofertas irresistibles” o “urgencia”. Si algo suena demasiado bueno para ser verdad (descuentos enormes, regalos, tarjetas de regalo), tómate tu tiempo para revisar. Muchas estafas juegan con la emoción.

  • Revisa tus estados de cuenta seguido. Con muchos gastos navideños, es fácil pasar por alto un cargo extraño. Revisar tus cuentas puede ayudarte a detectar fraudes temprano.

Navidad no tiene que ser sinónimo de riesgos digitales. Con un poco de atención, sentido común y hábitos seguros, puedes disfrutar de tus compras, regalos y celebraciones sin preocuparte por fraudes. Lo importante: no bajar la guardia, incluso cuando todo apunta a buenas ofertas.

Feliz Navidad — y recuerda: precaución ante todo. 🎁

Confianza cero: la base de la ciberdefensa industrial

Por: John Filitz / Cisco Systems

La ciberseguridad industrial está en juego desde hace tiempo. Para los líderes en seguridad y gestión de riesgos en los sectores de energía, transporte, manufactura y otros sectores críticos, proteger la tecnología operativa (OT) es vital para la seguridad, el tiempo de actividad y la resiliencia.

A medida que las amenazas evolucionan, las defensas perimetrales tradicionales y los airgaps ya no son suficientes. La Agencia de Ciberseguridad y Seguridad de Infraestructura de EE. UU. (CISA) enfatizó recientemente la necesidad crucial de la microsegmentación de confianza cero para proteger sistemas, activos y datos. Además, la CISA destacó la importancia crucial de un inventario preciso de activos OT para la segmentación de la red OT.

La arquitectura de confianza cero ofrece claros beneficios para los entornos OT: reduce las superficies de ataque y limita el movimiento lateral que puede tener un impacto negativo significativo en las operaciones y el tiempo de actividad, como se demostró en el ataque al oleoducto Colonial de 2021 , que interrumpió las operaciones de combustible en la costa este de EE. UU. durante varias semanas.

Descubra por qué la confianza cero debe ser la base de su estrategia de seguridad industrial y cómo Cisco puede ayudarlo a implementarla a escala, sin interrumpir la producción.

Confianza cero en entornos industriales

La confianza cero se basa en un concepto simple pero eficaz: nunca confíes, siempre verifica. Asume que existen amenazas tanto dentro como fuera de tu red. En lugar de otorgar a usuarios y dispositivos un acceso amplio, la confianza cero utiliza la “denegación por defecto”, lo que obliga a los administradores a configurar políticas de acceso explícitas.

Sin embargo, este enfoque de “denegación por defecto” genera desafíos operativos en entornos industriales. Otorgar permisos explícitos sin interrumpir la producción requiere un inventario preciso y en tiempo real de cada activo y sus patrones de comunicación. La mayoría de las organizaciones carecen de esta capacidad debido al crecimiento orgánico de las redes OT, que a menudo comprenden miles de activos en redes planas.

El acceso remoto presenta otro desafío. Las VPN tradicionales no son adecuadas para gestionar políticas de acceso granulares a escala de OT. Las VPN proporcionan un amplio acceso a la red y requieren herramientas y habilidades de TI adicionales para restringir el acceso. Esto crea dificultades cuando las operaciones necesitan permisos de acceso rápido. El desafío se agrava por los frecuentes cambios de usuarios remotos y los numerosos activos que requieren acceso.

A medida que la digitalización se acelera y las organizaciones se preparan para la IA industrial, la necesidad de nuevos enfoques de seguridad de OT se vuelve más urgente. Las organizaciones necesitan soluciones de confianza cero que permitan una gestión fluida por parte de los equipos de OT, manteniendo al mismo tiempo una seguridad basada en políticas. Esto requiere una sólida colaboración entre TI y OT. Las tecnologías ideales permiten a los equipos de OT influir en las características de las políticas de seguridad, reduciendo los riesgos y permitiendo operaciones seguras y eficientes.

Alineación con CISA y estándares

La guía de CISA sobre la implementación de confianza cero en entornos OT mejora significativamente la postura de seguridad, al mismo tiempo que garantiza el cumplimiento de estándares como NERC CIP , NIS2 e IEC 62443 .

  • NERC CIP: Exige que las empresas de energía de América del Norte aíslen los activos cibernéticos críticos
  • NIS2: Exige que las industrias europeas críticas apliquen controles de confianza cero
  • IEC 62443: Define el modelo de “zonas y conductos” para controles de seguridad granulares.
Cómo puede ayudar Cisco

La cartera de redes industriales y ciberseguridad de Cisco ofrece una plataforma integrada diseñada específicamente para redes industriales seguras y basadas en confianza cero:

1. Defina la política de confianza cero con Cisco Cyber ​​Vision :

Integrado en los switches de Cisco, Cyber ​​Vision proporciona un inventario completo de activos. Esto permite a los equipos de OT segmentar virtualmente las redes agrupando los activos de OT en zonas lógicas. Resalta todas las actividades de comunicación, garantizando que los segmentos virtuales no bloqueen el tráfico legítimo ni provoquen tiempos de inactividad. La interfaz intuitiva permite a los equipos de OT modificar fácilmente los grupos de activos y actualizar las políticas de seguridad a medida que cambian los procesos industriales.

2. Implemente la política de confianza cero desde su conmutador industrial:

El mismo switch que conecta sus activos proporciona visibilidad. La tecnología Cisco TrustSec con Cisco Identity Services Engine (ISE) implementa macrosegmentación o microsegmentación. Los activos nuevos o no autorizados no pueden acceder a la red hasta que los equipos de OT los asignen a un grupo de Cyber ​​Vision adecuado.

3. Controle el acceso remoto de confianza cero con Cyber ​​Vision Secure Equipment Access:

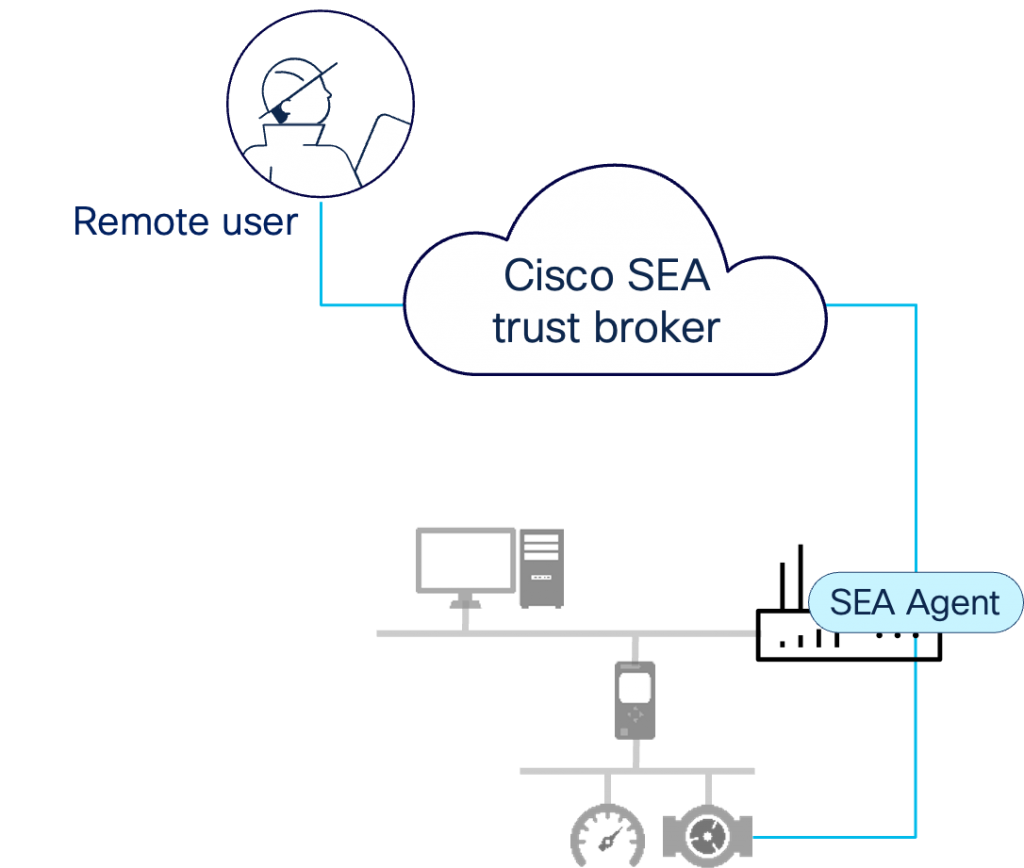
El Acceso Seguro a Equipos de Cyber ​​Vision permite un acceso remoto seguro y basado en políticas que opera con principios de denegación por defecto. Utiliza autenticación multifactor y aplica el acceso justo a tiempo y con privilegios mínimos. El sistema también realiza comprobaciones de postura de todas las actividades de acceso remoto, detectando eventos de riesgo, como el acceso desde ubicaciones geográficas inusuales. A diferencia de las VPN tradicionales, SEA otorga acceso temporal, justo a tiempo y con privilegios mínimos a activos específicos según la identidad del usuario.

4. Anticípese a las amenazas con Splunk :

La integración con Splunk brinda a los analistas de seguridad visibilidad unificada de los eventos de seguridad de TI y OT, lo que mejora significativamente el tiempo medio de detección (MTTD) y el tiempo medio de respuesta (MTTR).

5. Inteligencia de amenazas líder en la industria con Talos :

Cisco Talos proporciona inteligencia sobre amenazas en tiempo real, dotando a todos los productos de seguridad de Cisco de las últimas capacidades de detección de malware, vulnerabilidades y tráfico malicioso para mantenerse a la vanguardia de las ciberamenazas industriales emergentes.

Su camino hacia una mayor resiliencia cibernética

Siguiendo las directrices de CISA, adopte un enfoque por fases. Comience por desarrollar un inventario completo de activos y un mapa detallado de los requisitos de comunicación. Esto le permitirá implementar la macrosegmentación y la microsegmentación en sus redes industriales.

Es importante tener en cuenta que no todas las soluciones de seguridad de OT son iguales. Cisco combina visibilidad, implementación de segmentación de confianza cero y acceso remoto de confianza cero en sus productos de conmutación y enrutamiento industrial. Esto proporciona un inventario de activos detallado y preciso, esencial para la segmentación de la red y la implementación de políticas de seguridad a gran escala. Este enfoque elimina los riesgos de inactividad y crea una estrategia de seguridad industrial que los equipos de OT pueden adoptar.

¿Listo para fortalecer su red industrial?

Cómo Nestlé renovó su red para lograr resiliencia y eficiencia

Las empresas actuales dependen de infraestructuras de red robustas, seguras y ágiles para impulsar sus operaciones y mantener una ventaja competitiva. Para Nestlé, líder mundial en alimentación y bebidas, abordar las limitaciones de los sistemas heredados fue crucial para alcanzar estos objetivos. Al modernizar su infraestructura de red con Cisco SD-WAN , Nestlé logró mayor resiliencia, agilidad, eficiencia operativa y control centralizado en 1700 oficinas, fábricas y almacenes en 185 países.

Un reciente seminario web de Cisco que contó con la participación especial de Giovanni di Marzio, arquitecto sénior de soluciones WAN – Conectividad, ITP C&V para Nestlé, exploró los desafíos que enfrentó Nestlé, la solución Cisco SD-WAN que adoptó y los resultados transformadores que permitieron a la empresa preparar su red para el futuro y mejorar su desempeño operativo general.

Cómo sortear los obstáculos de la red heredada

El equipo de TI de Nestlé se encarga de gestionar una vasta y compleja red global que abarca sucursales, plantas de fabricación, centros de datos y entornos de nube. Sin embargo, varios obstáculos clave han dificultado su capacidad para escalar, optimizar el rendimiento y ofrecer una experiencia digital fluida, entre ellos:

  • Altos costos de los enlaces MPLS. Los enlaces
    de Conmutación de Etiquetas Multiprotocolo (MPLS) eran parte integral de la infraestructura de red heredada de Nestlé. Sin embargo, conllevaban costos operativos significativos que dificultaban la escalabilidad y hacían casi imposible la optimización de la red moderna.
  • Herramientas fragmentadas e ineficientes.
    La complejidad de gestionar una infraestructura de red fragmentada con herramientas dispares generó numerosas ineficiencias. Estas no solo redujeron la agilidad operativa, sino que también complicaron la resolución de problemas y la gestión diaria de la red.
  • Visibilidad limitada del rendimiento de la red
    La falta de visibilidad de múltiples proveedores de Internet y de la nube dificultó la resolución de problemas y la garantía de un rendimiento óptimo de las aplicaciones en la nube.
  • Desafíos de seguridad y cumplimiento normativo.
    En ciertas regiones, los requisitos de seguridad y cumplimiento normativo añadieron una capa adicional de complejidad. El enrutamiento basado en políticas y los controles de cumplimiento centralizados fueron necesarios para abordar estos desafíos eficazmente.

Frente a estos obstáculos, Nestlé reconoció que un enfoque moderno era esencial para mejorar la eficiencia operativa, reducir costos y satisfacer las necesidades de una empresa impulsada digitalmente.

La solución: un conjunto innovador de tecnologías de red de Cisco

Nestlé adoptó Cisco SD-WAN en combinación con Cisco ThousandEyes y los enrutadores seguros Cisco serie 8000, diseñados para mejorar la conectividad, la experiencia digital, la seguridad y la automatización. Esta estrategia permitió a la empresa gestionar su red global con mayor eficiencia y resiliencia.

Las tecnologías que transformaron la red de Nestlé incluyen:

  • Cisco SD-WAN
    ofrece una solución rentable y simplificada que incorpora una estructura multirregional (MRF) y un enfoque definido por software para la gestión del tráfico WAN. Con esta tecnología, Nestlé logró optimizar el rendimiento, la resiliencia y la eficiencia en toda su WAN.
  • Cisco ThousandEyes ofrece una visión integral de las experiencias digitales en toda la cadena de servicios de Nestlé. Esto proporciona a Nestlé visibilidad en tiempo real de las rutas de internet y el rendimiento de las conexiones en la nube y los centros de datos, lo que permite una resolución de problemas y una optimización más rápidas.
  • Routers seguros Cisco serie 8000.
    Equipados con capacidades de seguridad de última generación, los routers seguros Cisco serie 8000 ofrecen automatización basada en IA, criptografía poscuántica y una gestión fluida de la nube. Estos routers han ayudado a preparar la WAN de Nestlé para el futuro, garantizando su adaptación a las cambiantes necesidades de seguridad y conectividad.

Transformando y unificando las operaciones de red

La adopción de Cisco SD-WAN con Cisco ThousandEyes ha producido resultados notables para Nestlé, impulsando mejoras significativas tanto en el rendimiento como en la capacidad de gestión de la red.

Los resultados clave para Nestlé incluyen:

  • Control centralizado y simplificado.
    Con Cisco SD-WAN, Nestlé IT pudo gestionar sucursales, centros de datos y entornos de nube desde un único panel. Esto elimina la necesidad de múltiples herramientas y ha reducido la complejidad de la gestión de la red.
  • Mayor rentabilidad.
    Al sustituir los costosos enlaces MPLS por un modelo SD-WAN y de red como servicio gestionado centralmente, Nestlé redujo significativamente los costes operativos y de líneas arrendadas. Esta transición a una infraestructura más rentable facilita la escalabilidad y el ahorro a largo plazo.
  • Visibilidad de red de extremo a extremo.
    Cisco ThousandEyes proporciona a Nestlé vistas en tiempo real de las rutas de internet y el rendimiento de la red. Esto permite al equipo de TI abordar problemas de forma proactiva, optimizar el rendimiento de las aplicaciones en la nube y garantizar una experiencia digital fluida.
  • Mejoras en la alta disponibilidad y el rendimiento.
    Los mecanismos automatizados de conmutación por error y redundancia han mejorado la fiabilidad de la red, garantizando una disponibilidad del 99,97 %. Además, Nestlé ahora disfruta de una menor latencia, menos interrupciones y un rendimiento general mejorado en toda su red global.

Una visión unificada para el futuro

La transformación de Nestlé destaca cómo las tecnologías de red modernas y transformadoras impulsan la agilidad, la eficiencia y la resiliencia. Al adoptar Cisco SD-WAN , Cisco ThousandEyes y routers seguros , la empresa no solo ha abordado sus desafíos inmediatos, sino que también se ha posicionado para el éxito futuro en un mundo conectado.

Al describir el impacto de la transformación de la red de la empresa, di Marzio dijo:

Cisco SD-WAN proporciona conectividad a internet sin limitaciones. Y en lugar de revisar cada registro de dos mil enrutadores, contamos con un único panel para administrar la red y una plataforma centralizada para orquestar las configuraciones en todas las instalaciones de Nestlé.

Este enfoque centralizado ha permitido a Nestlé agilizar sus operaciones, optimizar costos y ofrecer una experiencia digital perfecta a su fuerza laboral y clientes globales.

Un modelo para las empresas modernas

La transformación de la red de Nestlé sirve de modelo para otras empresas que se enfrentan a las limitaciones de los sistemas heredados. La decisión de la compañía de adoptar Cisco SD-WAN demuestra cómo las tecnologías modernas pueden simplificar la gestión de la red, reducir costes y mejorar el rendimiento, garantizando al mismo tiempo la seguridad y el cumplimiento normativo.

Para las organizaciones que buscan asegurar el futuro de su infraestructura de red, la trayectoria de Nestlé subraya la importancia de adoptar la innovación y asociarse con proveedores de tecnología de confianza como Cisco. De esta manera, las empresas pueden aprovechar al máximo el potencial de su red y prosperar en un mundo cada vez más digital e interconectado.

En definitiva, la historia de Nestlé va más allá de la tecnología: se trata de alinear la estrategia de TI con los objetivos de negocio para lograr la excelencia operativa. El éxito de Nestlé es un testimonio del poder de la innovación y de una visión de futuro para la excelencia operativa.

Mira el seminario web a pedido ahora

Traducido al español por MCS Marketing.

Fuente Original: https://blogs.cisco.com/networking/how-nestle-revamped-its-network-for-resilience-and-efficiency

Proteja su negocio con las soluciones de firewall de malla híbrida de Cisco

Por: Renato Morais / Cisco Systems

La tecnología avanza más rápido que nunca, y con ella surgen nuevos desafíos para las empresas que buscan mantenerse seguras. Desde las configuraciones de nube híbrida hasta el teletrabajo y el auge de las herramientas de IA, mantener la seguridad de su organización ya no es tan sencillo como antes. Aquí es donde entra en juego el firewall de malla híbrido de Cisco. Analicemos cómo ayuda a empresas como la suya a afrontar los retos de seguridad con confianza.

Su equipo está creciendo y se han migrado a una nube híbrida para dar soporte a nuevas herramientas y aplicaciones. Los empleados se conectan desde cualquier lugar: oficinas en casa, cafeterías o incluso desde cualquier lugar del mundo. Al mismo tiempo, las herramientas de IA se están convirtiendo en una parte esencial de su forma de trabajar, lo que conlleva tanto oportunidades como posibles riesgos.

En un mundo como este, la seguridad no puede ser una cuestión de último momento. Debe integrarse en cada componente de su infraestructura. Eso es precisamente lo que hace el firewall de malla híbrido de Cisco: ofrece protección integral y sin interrupciones para entornos locales, en la nube, infraestructuras distribuidas y de IoT. Está diseñado para funcionar como su empresa: de forma segura y eficiente.

El firewall de malla híbrido de Cisco es más que una simple herramienta: es una combinación de tecnologías avanzadas que trabajan juntas para proteger su negocio en todos los niveles.

Cisco Secure Firewall actúa como la base de su arquitectura de seguridad. Protege la infraestructura principal de su red, ya sea en la oficina principal, en un centro de datos o en todas las sucursales, y permite una conectividad SD-WAN segura para entornos distribuidos. Por ejemplo, una cadena minorista con varias tiendas en todo el país puede usar Cisco Secure Firewall para proteger los sistemas de pago en cada tienda. Con las capacidades SD-WAN, garantiza una conectividad segura y de alta velocidad entre las tiendas, la sede central y las aplicaciones en la nube, lo que reduce el tiempo de inactividad y protege los datos de los clientes.

El trabajo híbrido se ha convertido en la norma, y ​​su equipo necesita acceso seguro sin importar dónde trabajen o qué dispositivos utilicen. Cisco Secure Access garantiza que solo los usuarios autorizados puedan acceder a recursos críticos, siguiendo los principios de confianza cero. Por ejemplo, una consultora global con empleados que viajan con frecuencia puede implementar Secure Access para permitir inicios de sesión seguros desde dispositivos personales y el wifi del hotel. Al verificar la identidad de los usuarios y el estado de los dispositivos, la empresa protege los datos confidenciales de los clientes y mantiene la productividad de los empleados.

Gestionar la seguridad en múltiples plataformas en la nube, como AWS, Azure y Google Cloud, puede resultar abrumador. Cisco Multicloud Defense simplifica esta tarea unificando las políticas de seguridad y proporcionando una protección consistente en todos los entornos de nube. Por ejemplo, una empresa de desarrollo de software que ejecute aplicaciones en AWS y Azure puede implementar políticas de seguridad uniformes y obtener un control centralizado sobre la inspección del tráfico y la detección de amenazas. Esto garantiza la integridad de las aplicaciones y reduce la sobrecarga de gestión.

Con la creciente popularidad de las aplicaciones en contenedores y Kubernetes, proteger las cargas de trabajo a nivel granular es crucial. Cisco Hypershield proporciona microsegmentación y aplica el acceso de “mínimo privilegio” para garantizar la protección de las cargas de trabajo frente a amenazas. Por ejemplo, una organización sanitaria que implementa aplicaciones basadas en Kubernetes puede usar Hypershield para proteger los datos de pacientes almacenados en contenedores. Aplicar controles de acceso estrictos minimiza el riesgo de acceso no autorizado, incluso si una parte del sistema se ve comprometida.

Las herramientas de IA pueden ser revolucionarias para la productividad, pero también conllevan riesgos. Cisco AI Defense ayuda a supervisar y controlar el uso de estas herramientas, garantizando el cumplimiento normativo y la protección contra el uso indebido. Por ejemplo, una empresa de servicios financieros que adopte herramientas de IA generativa para la atención al cliente puede implementar políticas de uso estrictas para garantizar que los datos confidenciales de los clientes no se gestionen indebidamente. Esto reduce el riesgo de que actividades fraudulentas impulsadas por IA comprometan el cumplimiento normativo.

Gestionar la seguridad en entornos locales, en la nube, híbridos e IoT puede ser complejo. Cisco Security Cloud Control actúa como un centro de gestión centralizado que permite supervisar políticas, monitorear amenazas y coordinar respuestas desde una única plataforma. Por ejemplo, una empresa manufacturera con operaciones en varios países puede unificar su gestión de seguridad mediante Security Cloud Control. Los equipos de TI pueden supervisar y ajustar las políticas de fábricas, centros de distribución y aplicaciones en la nube en tiempo real, garantizando una protección uniforme sin añadir complejidad.

El firewall de malla híbrido no se limita a la seguridad, sino que permite que su empresa crezca y se adapte sin problemas. Al combinar redes y seguridad en una solución unificada, Cisco le ayuda a:

  • Adopte nuevas tecnologías y modelos de trabajo híbridos con confianza
  • Mantenga políticas de seguridad consistentes en toda su organización
  • Simplifique las operaciones para que su equipo de TI pueda centrarse en lo que realmente importa 
  • Manténgase a la vanguardia de las ciberamenazas en evolución con protección avanzada

Los desafíos de seguridad actuales exigen soluciones flexibles, escalables y fáciles de gestionar. El firewall de malla híbrido de Cisco ofrece todo eso y más, brindándole las herramientas necesarias para proteger lo que más le importa.

Prepare su red para el futuro con la SD-WAN más simple, inteligente y segura de Cisco

Por: Hugo Vliegen / Cisco Systems

De la misma manera que los sistemas de navegación modernos han transformado nuestra forma de viajar, una red robusta y fluida se ha convertido en la guía esencial para las empresas en la era moderna. Imagine intentar navegar por una ciudad concurrida con mapas obsoletos o confiar en un sistema GPS que no se adapta a las nuevas rutas. Esa es la realidad a la que se enfrentan muchas organizaciones cuando sus soluciones de red no son lo suficientemente flexibles, seguras o escalables para adaptarse al cambiante panorama empresarial. 

Ahora, imagine tener un GPS constantemente actualizado, confiable y capaz de guiarlo fácilmente a través del tráfico o desvíos. Eso es lo que ofrece Cisco SD-WAN: una solución inteligente, segura y simplificada para ayudar a las empresas a mantenerse al día, adaptarse a entornos cambiantes y proteger a sus usuarios, datos y dispositivos en todas partes. 

Este blog inicia nuestra serie Más simple, más inteligente y más seguro : un vistazo a cómo Cisco SD-WAN ayuda a los clientes a construir redes que son: 

  • Más sencillo de gestionar, minimizando los costes operativos y la complejidad y maximizando la eficiencia. 
  • Más inteligentes en la toma de decisiones, aprovechando la inteligencia impulsada por IA para impulsar resultados superiores con un rendimiento mejorado y una seguridad inquebrantable. 
  • Mayor seguridad frente a amenazas en constante evolución, garantizando una protección constante en todas partes sin comprometer el rendimiento. 

Durante Cisco Live, presentamos las últimas actualizaciones de nuestras soluciones SD-WAN, demostrando el compromiso continuo de Cisco con la innovación. Estos avances están diseñados para empoderar a las empresas con una gestión de red fluida, a la vez que ofrecen una conectividad segura y resiliente.  

Las empresas actuales necesitan protección consistente en la nube, independientemente de cómo se conecten los usuarios o dónde se encuentren las aplicaciones. Cisco Secure Access ofrece precisamente eso, actuando como la base SSE común que impulsa la conectividad segura en toda la infraestructura Cisco SD-WAN. Tanto si utiliza Catalyst SD-WAN, Meraki SD-WAN o Cisco Secure Firewall (FTD), Cisco Secure Access garantiza una seguridad fluida en la nube, diseñada para entornos distribuidos modernos.  

Cisco Secure Access está estrechamente integrado en la estructura SD-WAN de Cisco, lo que ofrece protección avanzada contra amenazas para el tráfico de internet de usuarios remotos y de sucursales. Al mismo tiempo, el tráfico sensible entre sitios sigue aprovechando la superposición SD-WAN, con seguridad reforzada en los extremos SD-WAN, lo que refuerza aún más el modelo distribuido de aplicación de seguridad. 

Qué significa para nuestros clientes: 

  • Gestión de políticas unificadas : cree y aplique una única política de acceso con Catalyst SD-WAN, Meraki SD-WAN y FTD, simplificando las operaciones y reduciendo la complejidad. 
  • Trabajo híbrido sin inconvenientes : habilite una conectividad segura y confiable para usuarios remotos, en la oficina y en sucursales con principios consistentes de Confianza Cero. 
  • Seguridad consistente : proporcione controles de seguridad uniformes en todas las estructuras, protegiendo a los usuarios, dispositivos y sucursales donde sea que se conecten. 
  • Cumplimiento distribuido: aplique políticas de seguridad en toda la estructura, más cerca de los usuarios, dispositivos y aplicaciones, eliminando la deriva del tráfico. 
  • Operaciones simplificadas : administre políticas y comparta objetos de seguridad desde una única plataforma, lo que reduce la proliferación de herramientas, minimiza los errores de configuración y mejora la eficiencia. 
  • Integración rentable : implemente capacidades de SSE utilizando la infraestructura existente de Cisco sin grandes inversiones ni cambios. 

La revolución del teletrabajo ha transformado la forma en que las organizaciones interactúan con sus redes. Los empleados ahora necesitan acceso fluido a aplicaciones privadas alojadas en el centro de datos, independientemente de su ubicación. Sin embargo, este cambio conlleva el desafío crucial de mantener la seguridad a la vez que se proporciona acceso a recursos confidenciales. 

El acceso privado a aplicaciones Cisco Catalyst SD-WAN brinda a los usuarios remotos conectividad segura a las aplicaciones del centro de datos con la confianza de que solo los usuarios autorizados pueden ingresar. Inspecciona y aplica el tráfico en función de políticas de seguridad, lo que reduce el riesgo y mejora el rendimiento. 

Qué significa para nuestros clientes: 

  • Mejora la seguridad al garantizar que solo los usuarios autorizados puedan acceder a aplicaciones privadas. 
  • Proporciona a los usuarios remotos una experiencia fluida y confiable, al seleccionar la ruta más óptima y mantener alta la productividad.  
  • Simplifica la configuración con políticas automatizadas y controles de acceso basados ​​en identidad. 

El resultado: un acceso seguro, transparente para los usuarios y totalmente controlado por TI. 

La gestión de firewalls y políticas de seguridad SD-WAN en diferentes ubicaciones puede generar problemas operativos. Esta complejidad suele hacer que el proceso sea propenso a errores de configuración, que según Gartner representarían el 99 % de todas las brechas de firewall para 2025. Cisco simplifica esto mediante una profunda integración entre Catalyst Secure WAN y Cisco Security Cloud Control (anteriormente CDO). 

Qué significa para nuestros clientes: 

  • Cree e implemente políticas de seguridad consistentes en múltiples puntos de aplicación, incluidos Catalyst SD-WAN, Secure Firewall, Secure Access y Multicloud Defense. 
  • Construir una base para objetos de seguridad reutilizables en todas las plataformas, comenzando con la creación de políticas centralizadas en la fase 1 
  • Supervise los registros y eventos de los firewalls Catalyst y Firepower en un único panel, lo que aumenta la visibilidad y acelera la respuesta. 
  • Minimice los desajustes de políticas y los errores de configuración con flujos de trabajo integrados y gestión centralizada. 

El resultado: una seguridad más inteligente significa menos tareas manuales y más tiempo para lo que importa. 

Para los clientes de Meraki, SASE ahora es más fácil. Cisco Secure Access se integrará en Meraki SD-WAN, ofreciendo a los clientes seguridad en la nube sin herramientas adicionales ni complejidad adicional. Esta integración permite a los clientes de Meraki implementar políticas de seguridad para usuarios remotos y de sucursales con Cisco Secure Access. 

Qué significa para nuestros clientes: 

  • Active la seguridad Zero Trust directamente desde el panel de Meraki. 
  • Aplique políticas de seguridad consistentes en todas las sucursales, usuarios, dispositivos y trabajadores remotos. 
  • Amplíe los beneficios de SSE a las redes administradas por Meraki: no se requiere ningún trabajo pesado. 

El resultado: seguridad integrada que reduce el riesgo y la complejidad, por diseño. 

Con estas últimas actualizaciones, Cisco SD-WAN continúa cumpliendo su promesa de ayudar a las organizaciones a construir redes más fáciles de administrar, más inteligentes en su funcionamiento y más seguras frente a las amenazas en constante evolución. Desde la habilitación de un acceso remoto fluido hasta la unificación de la gestión de la seguridad y la integración nativa de la seguridad en la nube en Meraki SD-WAN, Cisco proporciona las herramientas que las empresas necesitan para prosperar en un mundo híbrido, priorizado por la nube. 

Y esto es solo el comienzo. En las próximas semanas, profundizaremos en cómo Cisco SD-WAN cumple con cada uno de estos tres pilares: más simple, más inteligente y más seguro. Estén atentos para más información. 

El concepto 90-5-5: la clave para resolver el riesgo humano en ciberseguridad

Por: Víctor Alves & José Petrucio da Silva / Cisco Systems


La diferencia entre resiliencia y exposición a menudo se reduce a un solo clic. ¿Qué pasaría si le dijéramos que la mayoría de las brechas de seguridad no son causadas por malware avanzado ni exploits de día cero, sino por errores humanos cotidianos ? Esta es la esencia del concepto 90-5-5: un marco que cambia el enfoque de las defensas reactivas al diseño proactivo.

IBM, la Universidad de Stanford y Verizon destacan cómo el comportamiento humano, especialmente en la toma de decisiones cotidianas, es el factor dominante en las brechas de seguridad. Se descubrió que aproximadamente el 90 % de estas brechas se debieron a errores humanos . Estas estadísticas cuentan una historia convincente: si queremos mejorar la ciberseguridad, debemos abordar el factor humano, pero no exigiendo a las personas que trabajen más. En cambio, debemos trabajar con mayor inteligencia fortaleciendo sus cimientos.

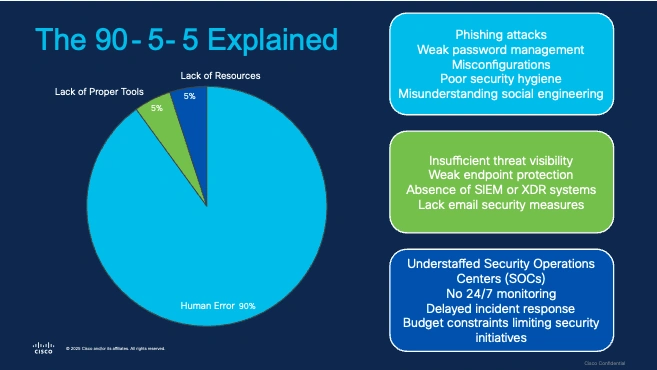
El concepto 90-5-5 no es solo una observación: es un modelo a seguir. El 90 % de las infracciones se deben a errores humanos, el 5 % a la falta o deficiencias de herramientas, y el 5 % a limitaciones de recursos. Pero lo más importante es que sugiere una solución: si invertimos en el concepto 5-5 (tecnología y recursos), podemos reducir drásticamente el impacto del 90. Podemos crear entornos donde los errores humanos se detecten, guíen o incluso prevengan por completo.

Gráfico circular que muestra el desglose del marco 90-5-5, donde el 90 % de las infracciones se deben a errores humanos, el 5 % a la falta de herramientas adecuadas y el 5 % a la falta de recursos.

Si bien el 90% de las infracciones se deben a errores humanos, nuestro objetivo es minimizar la cantidad de decisiones que las personas deben tomar bajo presión. Los errores ocurren cuando las personas están abrumadas, desinformadas o desconocen los riesgos. En lugar de centrarnos en la culpa individual, el Concepto 90-5-5 nos invita a pensar estructuralmente: ¿cómo podemos diseñar entornos que reduzcan la carga de trabajo de las personas y prevengan los errores antes de que ocurran?

Las herramientas mal configuradas o mal integradas generan fricción en las decisiones cotidianas. Cuando los sistemas están diseñados para requerir supervisión manual constante o decisiones de juicio, el error humano se vuelve inevitable. Al invertir en sistemas intuitivos, consistentes y seguros por defecto, las organizaciones reducen la probabilidad de errores de los usuarios.

Ejemplos:

  • Sistemas de correo electrónico que no bloquean enlaces maliciosos, lo que deja a los usuarios expuestos a ataques de phishing
  • VPN obsoletas o soluciones de acceso remoto que no implementan la autenticación multifactor (MFA)
  • Aplicaciones heredadas con políticas de contraseñas deficientes que permiten credenciales débiles o reutilizadas
  • Sistemas que carecen de visibilidad o alertas, lo que dificulta la detección temprana de indicadores de compromiso

La falta de tiempo, personal o enfoque puede deteriorar la seguridad incluso con las herramientas disponibles. Cuando las responsabilidades de seguridad se dispersan o se les resta prioridad, las organizaciones pierden visibilidad y capacidad de respuesta. Esto no solo aumenta la probabilidad de un incidente, sino que también prolonga el tiempo necesario para contenerlo y recuperarse.

Ejemplos:

  • Equipos de seguridad pequeños o sobrecargados que no pueden brindar monitoreo las 24 horas del día, los 7 días de la semana, lo que deja sin cubrir las horas de la noche o los fines de semana.
  • Respuesta tardía a las vulnerabilidades porque las responsabilidades de parcheo se dividen entre equipos con prioridades conflictivas
  • Falta de actualizaciones periódicas de capacitación debido a recortes presupuestarios, lo que hace que persistan prácticas obsoletas
  • Políticas de seguridad y planes de respuesta a incidentes que se escribieron una vez y nunca se revisaron a medida que el entorno evolucionó

La esencia del concepto 90-5-5 es la siguiente: cuando las decisiones se sustentan en la infraestructura adecuada y procesos claros, se reduce la necesidad de juicios individuales. Este cambio permite a las organizaciones crear flujos de trabajo donde la ruta segura no es la mejor práctica que debe recordarse.

Cuando se implementa de manera efectiva:

  • Los usuarios son guiados, no sobrecargados, por los sistemas
  • Las políticas y protecciones funcionan entre bastidores
  • Los errores se anticipan y se previenen, no se castigan en retrospectiva

Esto también implica invertir continuamente en la formación y el apoyo a los usuarios. Más importante aún, las organizaciones deben fomentar una cultura de seguridad psicológica donde se anime a las personas a reportar errores o cuasi accidentes sin temor a la vergüenza ni a represalias. Una política de “sin culpa” o “sin vergüenza” ayuda a crear un ciclo de retroalimentación abierto, fundamental para la detección temprana y la mejora continua.

No basta con implementar la herramienta adecuada, las organizaciones también deben:

  • Asegúrese de que esas herramientas estén configuradas correctamente y se utilicen al máximo su potencial.
  • Comprometerse a realizar registros y evaluaciones regulares de los clientes para verificar la alineación con las mejores prácticas
  • Brindar capacitación continua y actualizaciones de concientización para reforzar los comportamientos seguros y la comprensión del sistema.

En Cisco, creemos que la verdadera seguridad se diseña pensando en las personas. El concepto 90-5-5 nos recuerda que el éxito no reside en exigir a las personas que trabajen más, sino en crear sistemas que hagan que el comportamiento seguro sea natural, guiado e integrado en las operaciones diarias.

Nuestro enfoque se basa en:

  • Reducir la fatiga de las decisiones con un diseño intuitivo y protecciones integradas
  • Creación de entornos seguros predeterminados que anticipan los riesgos
  • Empoderar a los equipos de seguridad liberándolos de la extinción reactiva de incendios
  • Involucrar continuamente a los clientes para validar, ajustar y optimizar su postura de seguridad a lo largo del tiempo

El concepto 90-5-5 supone un cambio en nuestra forma de pensar sobre la ciberseguridad. Cuando las organizaciones invierten en la optimización de herramientas y recursos, crean entornos donde las personas reciben apoyo natural, no están expuestas.

Al reducir la complejidad y garantizar que la ruta segura esté siempre despejada, reducimos las probabilidades de error y mejoramos la resiliencia general. En Cisco, nuestro compromiso es con esta visión: construir sistemas seguros, empoderar a las personas y fortalecer la confianza. Porque al fortalecer el modelo 5-5, no solo reducimos los riesgos, sino que permitimos que las personas alcancen el éxito de forma segura y sin temor a ser el eslabón más débil.

Verificación de ataques instantáneos: verificación para confiar en la respuesta automatizada

Por: Briana Farro / Cisco Systems

En RSAC 2023, Cisco presentó su nueva solución, Cisco XDR, con la promesa de transformar la forma en que operan los equipos de seguridad. Dos años después, Cisco ha cumplido esa promesa para más de 1000 clientes, proporcionando incidentes definidos y priorizados con respuestas guiadas y reduciendo el tiempo medio de respuesta. Ahora, en RSAC 2025, Cisco está democratizando aún más las operaciones de seguridad, impulsando una vez más el trabajo de los ciberdefensores en el mundo de la IA.

Verificación instantánea de ataques

Diseñada para llevar los incidentes en Cisco XDR al siguiente nivel, la Verificación Instantánea de Ataques continúa enfocándose en garantizar que las organizaciones comprendan rápidamente qué sucede en su entorno y actúen eficazmente. La Verificación Instantánea de Ataques utiliza la IA de Agentic para optimizar la correlación en Cisco XDR, determinando y formulando las preguntas necesarias para identificar con seguridad un incidente en cada ocasión.

Esta capacidad basada en IA revoluciona el panorama al validar cada alerta en tiempo real, determinando con alta fiabilidad si representa un ataque real y no solo una anomalía. Integra la telemetría de endpoints, redes, nube, correo electrónico e identidad, enriquecida con Cisco Talos Threat Intelligence y optimizada con Cisco XDR Forensics.

El aprendizaje automático, el razonamiento automático y los grandes modelos de lenguaje (LLM) se combinan para activar múltiples agentes de IA que actúan en diferentes etapas del ciclo de vida de la determinación de incidentes. El resultado es un veredicto claro , emitido al instante con un impacto definido y un indicador de confianza. ¿Por qué? Porque la validación infunde confianza y facilita la acción.

Los analistas están en un ciclo constante de investigación manual, buscando falsos positivos que consumen tiempo, concentración y moral. 

El verdadero problema no es solo el volumen, sino la incertidumbre. Sin una validación clara e inmediata de la legitimidad de un ataque, cada alerta se convierte en una posible apuesta.

Las rutas de ataque y una línea de tiempo clara se presentan en un guión gráfico para visualizar y respaldar el veredicto del incidente y las acciones de respuesta tomadas.

El resultado es una respuesta autónoma a los ataques más comunes, entregada a través de playbooks prediseñados en Cisco XDR o Splunk SOAR para responder instantáneamente con o sin intervención humana dependiendo de los procesos de cada organización.

Transformando la respuesta

La promesa de la respuesta autónoma lleva años presente, pero la mayoría de los equipos aún dudan en adoptarla plenamente. La razón no es la falta de tecnología, sino la falta de confianza. Sin una validación clara, la automatización parece arriesgada, especialmente cuando se trata de incidentes de alto riesgo. Cisco XDR cambia eso. Con la Verificación Instantánea de Ataques, cada acción está respaldada por IA explicable, evidencia real y un veredicto legible. Esto brinda a los equipos la confianza para automatizar respuestas de forma segura y decisiva, justo cuando más importa.

Cisco XDR con Verificación Instantánea de Ataques convierte la idea de la respuesta autónoma en una realidad práctica y confiable. Sin conjeturas. Sin vacilaciones. Solo acciones claras y validadas que permiten a su equipo actuar con mayor rapidez e inteligencia. Hasta que los analistas puedan verificar las amenazas al instante y actuar con decisión, la eficiencia de la seguridad seguirá siendo un objetivo lejano. Con Cisco XDR, la automatización se convierte en una ventaja, no en un riesgo.

La verificación instantánea de ataques redefine lo posible

La Verificación Instantánea de Ataques redefine las posibilidades de las operaciones de seguridad modernas. Ofrece lo que los equipos de SOC siempre han deseado, pero nunca han recibido: confianza y respuesta en tiempo real a gran escala .

Lo más importante es que la automatización se vuelve segura: los playbooks solo se ejecutan cuando se verifican las amenazas. Esto transforma la respuesta autónoma, de una apuesta arriesgada a un multiplicador de fuerza confiable, ya sea un equipo de TI reducido que ejecuta XDR solo o un SOC empresarial.

No se trata sólo de una respuesta más rápida: es una seguridad más inteligente.

  • No más vacilaciones de alerta
  • No más cuellos de botella en el SOC
  • No alternar entre herramientas
  • Sin espera de confirmación

Cisco XDR está diseñado para aumentar la confianza de todo su equipo de SecOps, desde la primera señal hasta la respuesta final. La Verificación Instantánea de Ataques reduce los falsos positivos y la fatiga de alertas, agiliza la investigación y activa estrategias confiables para actuar sobre amenazas verificadas a la velocidad de una máquina. Sin ruido. Sin conjeturas. Solo un veredicto claro. Acción decisiva. Todo a la velocidad de la IA.

Si estás cansado de las alertas que generan más preguntas que respuestas, estás listo para una IA que va más allá de la simple asistencia. Es hora de experimentar cómo es realmente la automatización confiable.

Reimaginando la seguridad para la era de la IA

Por: Jeetu Patel / Cisco Systems

La IA es una de las tecnologías de más rápido crecimiento en la historia, y es fácil entender por qué. Todos vemos su valor en la vida cotidiana. Nos ayuda a escribir correos electrónicos, resumir reuniones e incluso a enseñar matemáticas a nuestros hijos. Y lo que hacemos hoy es solo una fracción de lo que podremos hacer dentro de unos pocos años.  

Creo que la IA tendrá un impacto positivo neto en la sociedad y la economía. Pero, por muy inspiradora y emocionante que sea, también nos plantea el mayor desafío en la historia de la ciberseguridad. Irónicamente, si bien en el pasado se ha culpado a la seguridad de ralentizar la adopción de tecnología, creemos que adoptar el enfoque adecuado en materia de seguridad hoy acelerará la adopción de la IA.   

Esta semana, en RSA en San Francisco, explico por qué la IA representa un desafío de seguridad tan singular. En Cisco, hemos lanzado una gama de innovaciones diseñadas para ayudar a las empresas a equipar a sus equipos de ciberseguridad, con exceso de trabajo y escasez de personal, con las herramientas de IA que necesitan para proteger sus empresas en esta era.  

¿Por qué es tan difícil proteger la IA?  

Todo comienza con los propios modelos de IA. A diferencia de las aplicaciones tradicionales, las aplicaciones de IA incorporan modelos (a veces más de uno) en su pila. Estos modelos son inherentemente impredecibles y no deterministas. En otras palabras, por primera vez, estamos protegiendo sistemas que piensan, hablan y actúan de forma autónoma de maneras que no podemos predecir por completo. Esto supone un cambio radical para la ciberseguridad.   

Con la IA, una brecha de seguridad ya no se trata solo de que alguien robe datos privados o bloquee un sistema. Ahora, se trata de la inteligencia fundamental que impulsa su negocio. Esto significa que millones de decisiones y acciones en curso podrían manipularse en un instante. Y a medida que las empresas utilizan la IA en áreas críticas de sus organizaciones, los riesgos serán cada vez mayores.   

¿Cómo nos mantenemos seguros en el mundo de la IA? 

En Cisco, nos centramos en ayudar a los líderes de TI y operaciones de seguridad con escasez de personal y sobrecarga de trabajo a abordar esta nueva clase de riesgos relacionados con la IA. A principios de este año, lanzamos AI Defense, la primera solución de este tipo. Esta solución proporciona a los equipos de seguridad un sustrato común en toda la empresa, lo que les permite ver dónde se utiliza la IA; valida continuamente que los modelos de IA no estén comprometidos; y refuerza las medidas de seguridad en todo momento.   

También anunciamos recientemente una alianza con NVIDIA para ofrecer Fábricas Seguras de IA que combinan la potencia de procesamiento de IA de NVIDIA con nuestra tecnología de redes para proteger los sistemas de IA en cada capa de la pila. Y hoy presentamos una nueva alianza con ServiceNow. Están integrando AI Defense en su plataforma para centralizar la gestión y gobernanza de riesgos de IA, facilitando a los clientes la visibilidad, la reducción de vulnerabilidades y el seguimiento del cumplimiento normativo. Esto garantiza que las organizaciones cuenten con una única fuente de información fiable para gestionar los riesgos y el cumplimiento normativo de la IA.  

En otros desarrollos en RSA esta semana también continuamos entregando:  

  • Nuevas capacidades de inteligencia artificial agente dentro de Cisco XDR: detección y respuesta rápida ante amenazas de múltiples modelos y múltiples agentes.    
  • Mejoras en Splunk Enterprise Security: Splunk SOAR 6.4 ya está disponible, y Splunk ES 8.1 también lo estará en junio.     
  • Gestión de riesgos de la cadena de suministro con inteligencia artificial: nuevas capacidades para identificar y bloquear modelos de IA maliciosos antes de que ingresen a la empresa.   

Puedes leer más sobre todas estas innovaciones aquí

Finalmente, también presentamos Foundation AI, un nuevo equipo de expertos en IA y seguridad, enfocado en impulsar la innovación para equipos de ciberseguridad. Este anuncio incluye el lanzamiento del primer modelo de razonamiento de ponderación abierto de la industria, diseñado específicamente para seguridad. La comunidad de seguridad necesitaba un modelo de IA innovador, y estamos encantados de abrir esta nueva área de innovación.   

El modelo Foundation AI Security es un LLM de 8 mil millones de parámetros y ponderación abierta, diseñado desde cero para la ciberseguridad. El modelo se entrenó previamente con conjuntos de datos cuidadosamente seleccionados que capturan el lenguaje, la lógica, el conocimiento y los flujos de trabajo del mundo real con los que trabajan a diario los profesionales de la seguridad. El modelo es:  

  • Creado para la seguridad: 5 mil millones de tokens extraídos de 900 mil millones ;  
  • Fácilmente personalizable: 8B parámetros entrenados previamente en un modelo Llama; y cualquiera puede descargarlos y entrenarlos;  
  • Altamente eficiente: es un modelo de razonamiento que puede ejecutarse en 1 o 2 A100 frente a 32+ H100;  

Estamos lanzando este modelo y las herramientas asociadas como código abierto en un primer paso hacia la construcción de lo que llamamos Seguridad Súper Inteligente.   

A medida que trabajamos con la comunidad, desarrollaremos versiones optimizadas de este modelo y crearemos agentes autónomos que trabajarán junto con los humanos en tareas y análisis de seguridad complejos. El objetivo es que la seguridad funcione a escala de máquina y nos mantenga a la vanguardia de los actores maliciosos.   

Puede leer más sobre Foundation AI y su misión aquí.  

La seguridad es un deporte de equipo 

Decidimos abrir el código fuente del modelo Foundation AI Security porque, en ciberseguridad, el verdadero enemigo es el adversario que intenta explotar nuestros sistemas. Creo que la IA es el mayor desafío de seguridad de la historia. Sin duda, esto significa que debemos trabajar juntos como industria para garantizar que la seguridad de la IA se escale tan rápido como la IA que está transformando nuestro mundo tan rápidamente.   

Seguridad industrial de Cisco: su plan para proteger la infraestructura crítica

Por: Andrew McPhee / Cisco Systems

Proteger los sistemas de control industrial (ICS) de las ciberamenazas es una prioridad fundamental, pero transformar estas intenciones en acciones efectivas puede ser un desafío. Dada la complejidad de los ICS y sus redes, que a menudo dependen de tecnologías obsoletas y medidas de seguridad inadecuadas, puede resultar difícil determinar el mejor punto de partida. Los Diseños Validados de Cisco (CVD) son arquitecturas de referencia de redes y seguridad probadas que las organizaciones industriales pueden utilizar para desarrollar capacidades avanzadas y sentar las bases para el futuro.

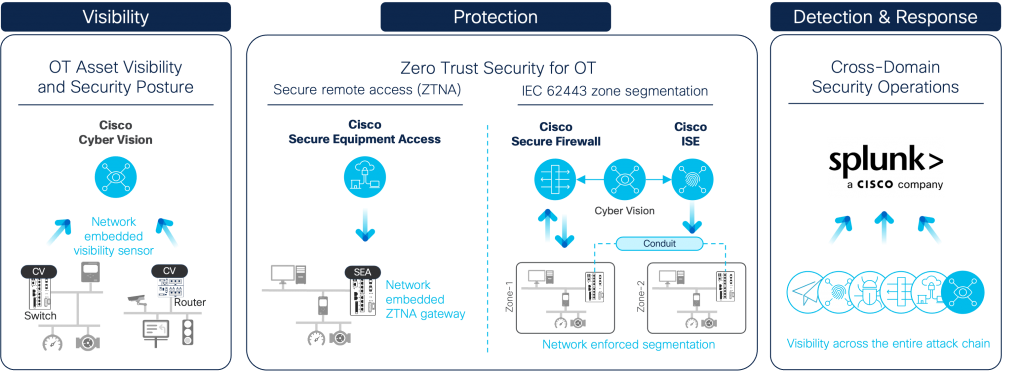
El Diseño Validado de Cisco para Seguridad Industrial se ha actualizado para crear planes adicionales para proteger la infraestructura crítica. Con un enfoque gradual para proteger la red industrial, la solución Cisco Industrial Threat Defense incluye visibilidad de activos OT, acceso y segmentación de confianza cero, y detección, investigación y respuesta entre dominios.

Capacidades integrales de seguridad OT/ICS de Cisco Industrial Threat Defense

Visibilidad integral de OT que impulsa la segmentación de la red

La versión anterior del Diseño Validado de Seguridad Industrial de Cisco describía cómo el software de sensores Cyber ​​Vision, integrado en los switches y routers de Cisco, podía ayudar a obtener visibilidad de los activos industriales conectados sin necesidad de implementar dispositivos dedicados ni redes de recopilación de SPAN. Explicaba cómo los ingenieros de control y los administradores de red podían usar este inventario completo de activos para implementar la segmentación de zonas adaptativa en la red industrial mediante la integración fluida de Cyber ​​Vision y Cisco Identity Services Engine .

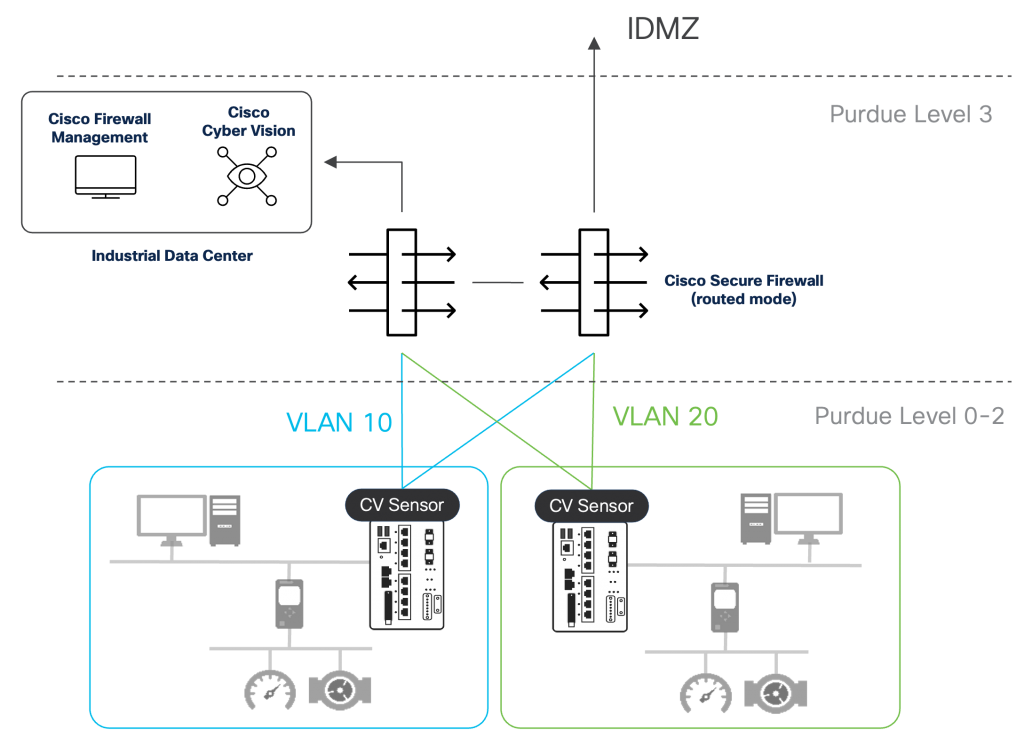
El CVD actualizado ahora incluye el uso del firewall seguro de Cisco para proteger las redes de planta. El aumento de las inversiones en IA y la virtualización de la planta está convirtiendo el centro de datos industrial (IDC) en un componente crucial de las redes operativas. Los PLC virtuales son un ejemplo de este cambio, ya que los controladores virtuales permiten un diseño más flexible y modular de las plantas de producción.

En una arquitectura tradicional del modelo Purdue, el IDC residiría en el nivel 3, la zona de operaciones industriales. Sin embargo, muchas redes operativas que han implementado ciertos niveles de control de tráfico de red lo han hecho en la IDMZ, o nivel 3.5. A medida que el IDC se moderniza, también se conecta más, recurriendo a la conectividad en la nube para que los servicios funcionen correctamente. Una mayor conectividad amplía la superficie de ataque, por lo que es necesario colocar el IDC detrás de un firewall para protegerlo en caso de que un ataque traspase el firewall de límite.

Cisco Secure Firewall para proteger el centro de datos industrial y segmentar redes OT

El Cisco Secure Firewall, complementado con la integración con Cisco Cyber ​​Vision, también permite segmentar dinámicamente la red industrial y prevenir la propagación de ciberataques. El CVD actualizado explica cómo usar el Conector de Atributos Dinámicos Seguros de Cisco (CSDAC) para que los grupos de activos OT creados en Cyber ​​Vision estén disponibles automáticamente para el Centro de Gestión de Firewalls (FMC) como objetos dinámicos. Los objetos dinámicos se pueden incorporar fácilmente a las políticas de control de acceso para permitir o denegar las comunicaciones según el origen/destino, los puertos, los protocolos e incluso los comandos del Sistema de Control Industrial (ICS) mediante OpenAppID. Los Cisco Secure Firewalls instalados en el marco de distribución industrial, o Purdue nivel 3, aplicarán estas políticas de acceso, impulsando la segmentación este-oeste y norte-sur, con la necesidad de implementar dispositivos de firewall dedicados en cada zona.

Un plan para proteger la infraestructura industrial distribuida

La segunda actualización importante del CVD proporciona directrices de diseño para construir una red ciberresiliencial para activos de campo distribuidos con enrutadores industriales de Cisco. Si bien hablamos mucho de ciberseguridad, que se refiere a las herramientas y políticas robustas implementadas para prevenir ataques en las redes operativas, a menudo pasamos por alto la ciberresiliencia. La ciberresiliencia se refiere a la capacidad de una organización para mantener sus operaciones críticas incluso ante ciberataques.

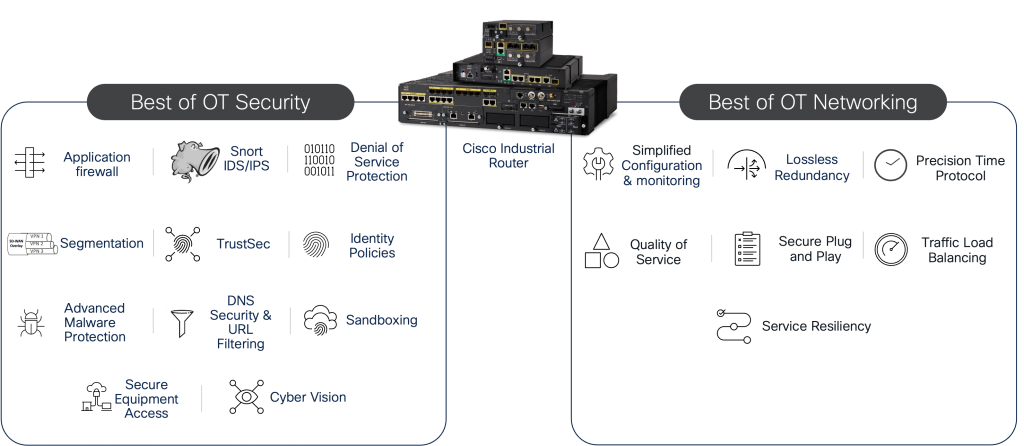
La ciberseguridad forma parte, por supuesto, de una arquitectura de ciberresiliencia. Capacidades como los firewalls, la segmentación y la implementación de un modelo de confianza cero permiten que, si un atacante logra establecerse en la red, su alcance sea limitado y se puedan prevenir tanto el reconocimiento como el movimiento lateral. Sin embargo, los profesionales de la ciberseguridad y los equipos de redes a menudo cometen el error de considerarse entidades aisladas dentro de la organización. La configuración de la red es tan importante como los dispositivos de seguridad implementados. La calidad de servicio (QoS) garantiza que el tráfico crítico siempre tenga prioridad cuando la red se encuentre en un estado degradado. Los protocolos de redundancia sin pérdidas garantizan que el tráfico crítico cumpla con las métricas de latencia cuando las rutas de red fallan. La seguridad del plano de administración garantiza que solo los usuarios de confianza accedan a la infraestructura de red y no sean desconectados por actores maliciosos. La tecnología “plug and play” garantiza que los nuevos dispositivos de red se incorporen con una configuración segura de fábrica. Si bien todas estas características suelen considerarse parte de la red, es la combinación de red y seguridad la que da como resultado una arquitectura ciberresiliencia.

El enrutador industrial Cisco ofrece lo mejor en seguridad OT y redes industriales robustas

Acceso remoto de confianza cero diseñado para OT

Por último, pero no menos importante, el CVD explora las diversas opciones para proteger el acceso remoto a redes industriales y describe cómo implementar Cisco Secure Equipment Access para habilitar el acceso a redes de confianza cero (ZTNA) en la planta . Las soluciones de acceso remoto vienen en diversas formas, y a menudo puede resultar confuso saber cuál satisface las necesidades empresariales. La guía de diseño compara las redes privadas virtuales, el protocolo de escritorio remoto y la evolución hacia el acceso a redes de confianza cero, lo que finalmente conduce a la implementación de Cisco SEA dentro de una arquitectura modelo de Purdue.

Cisco Secure Equipment Access permite el acceso remoto a ZTNA en entornos industriales